BY CYBOLT

Observatorio de amenazas y respuesta
 a incidentes

Protegemos la infraestructura y los activos digitales de tu empresa al detectar, resolver y mitigar incidentes de seguridad cibernética de manera efectiva

¿qué es un csirt?

Protegemos tu empresa contra amenazas cibernéticas

En el corazón de nuestro enfoque está la operación de un CSIRT. Este equipo especializado se dedica en la investigación, a la detección, análisis, mitigación y respuesta a incidentes de seguridad cibernética. Trabajamos incansablemente para proteger  organizaciones contra amenazas cibernéticas y colaborar en su proceso de recuperación post-incidente.

En BeaconLab, estamos comprometidos a brindar apoyo, colaboración y guía durante un incidente de seguridad y al mismo tiempo recomendaciones para evitar que se repita.  Utilizamos el estado de arte en procesos de investigación y tecnologías actuales para proteger sus activos digitales.

Si tienes alguna pregunta o necesitas asistencia en ciberseguridad, no dudes en ponerte en contacto con nuestro equipo.

La gestión de un ciber incidente

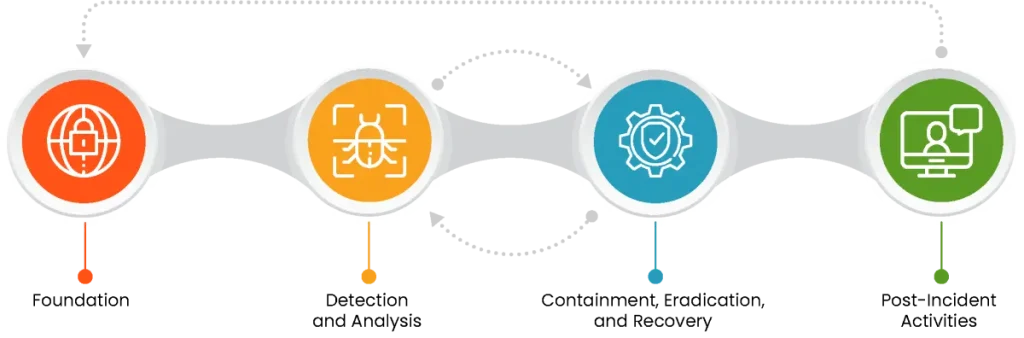
En BeaconLab, seguimos el marco de respuesta a incidentes del NIST, que consta de cuatro fases clave. En la fase de preparación, se desarrollan planes de respuesta, se asigna un equipo dedicado y se implementan medidas de seguridad. Durante la fase de detección y análisis, se monitorean los sistemas y redes, y se investiga a fondo la naturaleza y el alcance del incidente. La fase de contención, erradicación y recuperación se enfoca en tomar medidas decisivas para contener y eliminar el incidente, así como en restaurar las operaciones normales. Finalmente, en la fase de actividades post incidente, se revisa el incidente, se documentan las acciones tomadas y se implementan mejoras para prevenir futuros incidentes.

Además de seguir este marco estándar en la gestión de incidentes, BeaconLab es miembro activo de FIRST, cumpliendo con sus normativas y colaborando activamente con la comunidad mundial de CSIRTs.

Últimas Alertas

Logo de Splunk

Producto(s) afectado(s):  Producto Versiones afectadas Corrección Splunk Enterprise 10.6.0.5; 10.4.0 a 10.4.4; 10.2.0 a 10.2.8; 10.0.0 a 10.0.11; 9.4.0 a 9.4.16 10.6.1, 10.4.5, 10.2.9, 10.0.12 o 9.4.17 Splunk Universal Forwarder

Logos de WordPress, Drupal y PHP

Producto(s) afectado(s):  Producto (WordPress) Versiones afectadas Corrección WordPress 4.7 a 7.1.4 7.1.5 o el backport de su rama (7.0.9, 6.9.12 … 4.7.40) Producto (Drupal) Versiones afectadas Corrección Drupal 11.4.x 11.4.0

Logo de MySQL

Producto(s) afectado(s):  Producto Versiones afectadas MySQL Server 8.4.0 a 8.4.13; 9.7.0 a 9.7.4; 26.10 MySQL Cluster 8.0.0 a 8.0.50; 8.4.0 a 8.4.13; 9.7.0 a 9.7.4; 26.10 MySQL Shell 26.10.0 CVE-2026-114952

Logo de Splunk

Producto(s) afectado(s):  Producto Versiones afectadas Corrección Splunk Enterprise 10.6.0.5; 10.4.0 a 10.4.4; 10.2.0 a 10.2.8; 10.0.0 a 10.0.11; 9.4.0 a 9.4.16 10.6.1, 10.4.5, 10.2.9, 10.0.12 o 9.4.17 Splunk Universal Forwarder

Logos de WordPress, Drupal y PHP

Producto(s) afectado(s):  Producto (WordPress) Versiones afectadas Corrección WordPress 4.7 a 7.1.4 7.1.5 o el backport de su rama (7.0.9, 6.9.12 … 4.7.40) Producto (Drupal) Versiones afectadas Corrección Drupal 11.4.x 11.4.0

Logo de MySQL

Producto(s) afectado(s):  Producto Versiones afectadas MySQL Server 8.4.0 a 8.4.13; 9.7.0 a 9.7.4; 26.10 MySQL Cluster 8.0.0 a 8.0.50; 8.4.0 a 8.4.13; 9.7.0 a 9.7.4; 26.10 MySQL Shell 26.10.0 CVE-2026-114952