La IA ya forma parte del arsenal de los atacantes en Latinoamérica
La Inteligencia Artificial dejó de ser únicamente una herramienta para mejorar productividad, automatizar tareas o asistir a los equipos de ciberseguridad. Los actores de amenazas también están incorporando modelos de lenguaje (LLM) a sus operaciones para resolver problemas técnicos, desarrollar scripts y acelerar distintas etapas de sus ataques.
Una reciente investigación de Unit 42, el equipo de inteligencia de amenazas de Palo Alto Networks, aporta evidencia particularmente interesante de esta tendencia específicamente en Latinoamérica: dos campañas diferentes dirigidas contra organizaciones de México, Ecuador y Brasil en las que los atacantes utilizaron IA como parte de sus operaciones.
Lo más relevante del hallazgo no es que los atacantes estén utilizando ChatGPT, Claude u otros modelos de lenguaje, sino la manera en que lo están utilizando.
Dos campañas, una misma infraestructura
El primer ataque afectó a una organización del sector transporte y estuvo asociado además con objetivos gubernamentales y servicios municipales de agua en México y Ecuador. El segundo estuvo dirigido principalmente contra el sector financiero brasileño.
Aunque las campañas presentan diferencias técnicas importantes, los investigadores identificaron un elemento común: la incorporación de LLM comerciales dentro del flujo de trabajo de los atacantes. En otras palabras, la IA no aparece únicamente durante la preparación del ataque. Está comenzando a utilizarse como una herramienta de soporte durante la propia intrusión.
Uno de los aspectos más interesantes del ataque a la organización mexicana fue precisamente observar cómo los atacantes reaccionaban ante problemas técnicos. Durante un compromiso ocurrido en abril de 2026, los operadores intentaron obtener información sensible de sistemas Windows, incluyendo el hive SAM y el archivo NTDS.dit de un controlador de dominio. Los primeros intentos no funcionaron.
Posteriormente comenzaron a aparecer diferentes versiones de scripts, modificaciones y mecanismos alternativos hasta conseguir superar los inconvenientes encontrados durante la operación.
La investigación identificó además una instancia de NextChat alojada en infraestructura controlada por los propios atacantes. NextChat permite interactuar con diferentes modelos de lenguaje desde una interfaz centralizada. Investigaciones relacionadas habían identificado el uso de modelos como Claude y GPT-4.1 por parte de los operadores.
La combinación de los errores iniciales, las sucesivas modificaciones de los scripts y la infraestructura de IA llevó a los investigadores a evaluar que los atacantes estaban utilizando LLM para generar soluciones a los problemas que encontraban durante el compromiso.
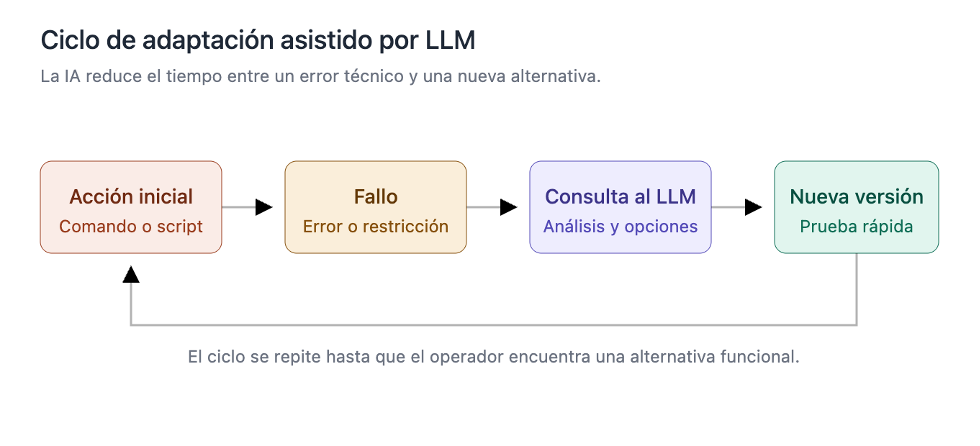
El modelo comienza así a desempeñar un papel similar al de un asistente técnico del atacante. Ante un comando que no funciona, un problema de permisos o una herramienta que no consigue ejecutarse correctamente, el operador puede recurrir a un LLM para generar rápidamente una alternativa.
La IA reduce la barrera técnica del atacante
Tradicionalmente, la capacidad de avanzar dentro de una infraestructura comprometida dependía en gran medida del conocimiento y experiencia del operador.
Un atacante podía encontrar una configuración inesperada, una versión diferente de un sistema operativo, restricciones de permisos o una herramienta que simplemente no funcionaba como esperaba. Resolver esos problemas requería conocimiento técnico, investigación y tiempo.
Los LLM modifican parcialmente esa ecuación. No convierten automáticamente a un atacante inexperto en un operador avanzado, pero sí pueden permitirle:
- generar y modificar scripts rápidamente;
- interpretar errores y buscar alternativas;
- adaptar comandos a diferentes entornos;
- automatizar tareas repetitivas;
- desarrollar herramientas sencillas;
- generar configuraciones para proxies o túneles;
- acelerar tareas de reconocimiento y post-explotación.
La consecuencia probablemente no sea la aparición inmediata de ataques completamente autónomos ejecutados por IA, sino el hecho que los atacantes pueden iterar mucho más rápido.
Nueve versiones en dos horas
La segunda campaña analizada por Unit 42 ofrece un ejemplo especialmente ilustrativo. El ataque estuvo orientado contra organizaciones del sector financiero brasileño y habría utilizado inicialmente phishing relacionado con ofertas laborales.
Una vez obtenido acceso, los atacantes desplegaron diferentes RAT y trataron de instalar una herramienta de tunneling SOCKS5 desarrollada en Go denominada SockTz.
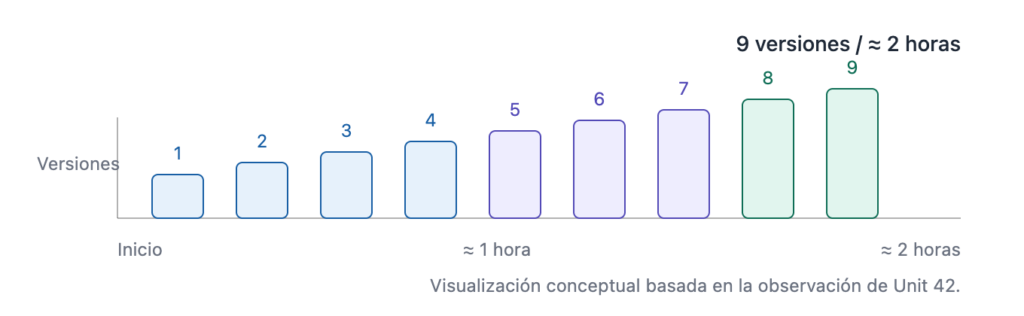
Los investigadores observaron intentos de instalación de las versiones 1 a 9 de esta herramienta durante un período aproximado de dos horas. La infraestructura utilizada por los atacantes contenía además cientos de scripts con patrones de nombres iterativos. Entre ellos aparecían nombres como exploit_creative.py, exploit_careful.py y rce_focused.py. Este tipo de nomenclatura, junto con la velocidad de iteración y otras evidencias encontradas en la infraestructura, es consistente con procesos de desarrollo asistidos por modelos de lenguaje.
Lo interesante nuevamente no es que la IA haya creado una herramienta revolucionaria, sino la velocidad del ciclo de prueba, error y corrección. Si una versión falla, se genera otra en cuestión de segundos y de manera reiterativa, es decir, el costo de experimentar disminuye considerablemente.
Del “copiar y pegar” al copiloto ofensivo
Durante años los atacantes utilizaron buscadores, foros, repositorios públicos, exploits disponibles en Internet y herramientas desarrolladas por terceros. Los LLM representan una evolución natural de ese modelo.
Antes, un atacante que encontraba un error podía buscar la solución en Internet, revisar documentación, adaptar código existente y volver a probar.
Ahora puede mantener un diálogo con un modelo:
- este comando falló
- analiza el error
- genera otra alternativa
- modifica el script
- vuelve a intentarlo.
El conocimiento continúa siendo importante, pero el tiempo necesario para transformar una idea en una acción ejecutable disminuye. Esto convierte a la IA en un verdadero multiplicador de capacidades.
Y este fenómeno tiene especial relevancia para organizaciones latinoamericanas porque estos casos demuestran que no estamos hablando únicamente de escenarios hipotéticos o ataques observados en otras regiones. La utilización ofensiva de IA ya está apareciendo en campañas que tienen objetivos concretos en Latinoamérica.
La paradoja: atacantes más rápidos, pero no necesariamente mejores
La investigación también deja otra conclusión interesante. Los mismos atacantes que utilizaron IA para solucionar problemas técnicos cometieron errores básicos de seguridad operacional (OpSec).
Parte de su infraestructura quedó expuesta públicamente. Instancias de NextChat, directorios de staging, scripts y otros componentes permitieron a los investigadores reconstruir una parte considerable de sus operaciones.
La IA había ayudado a los operadores a resolver problemas técnicos dentro de las organizaciones comprometidas, pero no corrigió sus errores operacionales, lo cual nos lleva también a concluir que la IA no significa automáticamente sofisticación.
Un actor relativamente poco experimentado puede utilizar un LLM para generar scripts razonablemente complejos y, al mismo tiempo, dejar expuesto un servidor crítico de su propia infraestructura.
Para los equipos defensivos, esos errores continúan siendo oportunidades valiosas para identificar infraestructura, correlacionar actividad y comprender las operaciones del adversario.
¿Qué significa esto para los SOC y equipos de respuesta a incidentes?
La adopción de IA por parte de los atacantes también obliga a revisar algunas suposiciones defensivas. Una de ellas es la velocidad. Si los atacantes pueden utilizar IA para solucionar problemas, modificar herramientas y generar nuevas variantes rápidamente, el tiempo disponible para detectar y contener una intrusión puede reducirse.
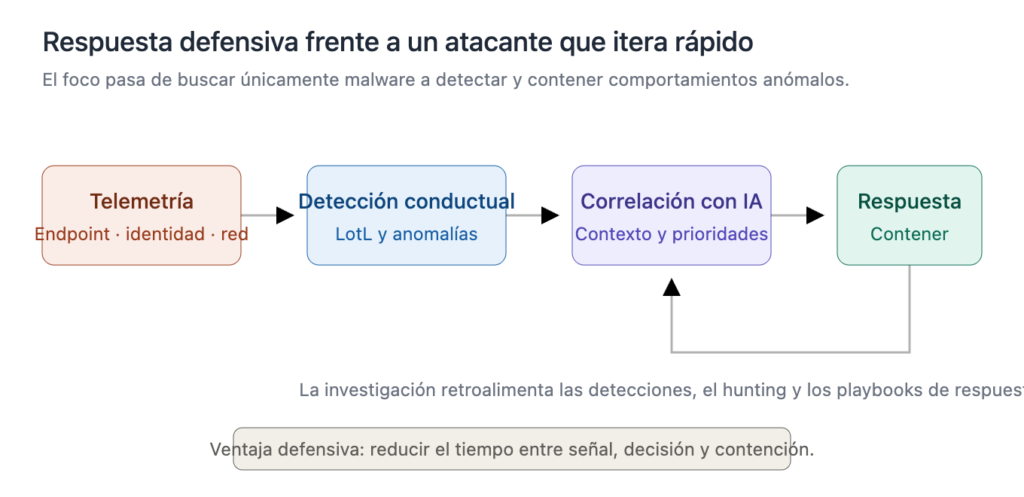
Los equipos de seguridad deberían asumir progresivamente que un atacante puede adaptar sus procedimientos durante el propio incidente.
Esto aumenta la importancia de capacidades como detección basada en comportamiento, correlación de eventos, monitoreo de identidad, análisis de actividad Living-off-the-Land y una capacidad efectiva de respuesta a incidentes.
También refuerza un principio que desde BeaconLab consideramos fundamental: no alcanza con detectar malware. En uno de los ataques, por ejemplo, los atacantes utilizaron herramientas legítimas del propio sistema operativo y técnicas Living-off-the-Land (LotL). En este tipo de escenarios, identificar comportamientos anómalos puede resultar mucho más importante que buscar únicamente archivos maliciosos conocidos.
Existe, sin embargo, otra cara de esta evolución. Las mismas capacidades que permiten a un atacante analizar errores, generar scripts o procesar grandes cantidades de información también pueden ser utilizadas por los equipos defensivos.
Un SOC puede utilizar IA para acelerar investigaciones, interpretar grandes volúmenes de eventos, contextualizar alertas, generar consultas de hunting o resumir información distribuida entre múltiples fuentes.
Un equipo de Incident Response puede utilizarla para asistir en el análisis de logs, construir timelines, generar hipótesis de investigación o acelerar determinadas tareas repetitivas.
Por lo tanto, la discusión no debería reducirse a si los atacantes utilizan IA: Si el atacante está utilizando IA para operar más rápido, ¿nuestro equipo de seguridad continúa respondiendo a la misma velocidad que hace cinco años?
Conclusión
Las campañas documentadas por Unit 42 muestran una evolución que probablemente veremos con mayor frecuencia. La IA no está reemplazando al atacante humano, sino está comenzando a acompañarlo. Le permite experimentar más rápido, generar herramientas, solucionar errores y reducir parte de la fricción técnica que tradicionalmente limitaba determinadas operaciones.
Esto puede incrementar las capacidades de actores menos experimentados y acelerar las operaciones de aquellos que ya poseen conocimientos avanzados.
Para las organizaciones latinoamericanas, el mensaje es especialmente relevante: esta transformación ya está ocurriendo en campañas dirigidas contra nuestra región. La respuesta defensiva deberá evolucionar en la misma dirección.
Porque en un escenario donde atacantes y defensores tienen acceso a herramientas similares, la ventaja probablemente no estará simplemente en quién tiene IA, sino en quién consigue integrarla mejor dentro de sus operaciones, detectar antes y responder más rápido.
Referencias
Unit 42 – “Attackers Expose Ongoing AI Tool Use Targeting Organizations in Latin America”. Palo Alto Networks, 2026.
Trend Micro – “Vibe Hacking: Two AI-Augmented Campaigns Target Government and Financial Sectors in Latin America”.